Sophos Central se mění na Sophos Fusion. Co nová éra kybernetické ochrany znamená pro firmy?
Sophos vstupuje do nové éry kybernetické bezpečnosti. Platforma Sophos Central, kterou dnes využívají statisíce organizací po celém světě, se postupně mění na Sophos Fusion – jednotný AI-native systém kybernetické obrany, který propojuje bezpečnostní technologie, data, automatizaci i práci bezpečnostních specialistů do jednoho společného prostředí.
Pro zákazníky Sophos přitom nejde o migraci na nový produkt ani o zásadní změnu způsobu práce.
Sophos Fusion už je součástí řešení, která dnes používáte.
Jako Titanový partner Sophos vnímáme Sophos Fusion především jako logické pokračování směru, kterým se moderní kybernetická bezpečnost vydává: méně izolovaných nástrojů, více souvislostí, rychlejší reakce a výrazně větší využití automatizace a umělé inteligence.
Sophos Central se vyvíjí v Sophos Fusion
Sophos Fusion představuje evoluci Sophos Central pro prostředí, ve kterém již jednotlivé bezpečnostní produkty nemohou fungovat odděleně.
Z pohledu zákazníka je důležité především to, že není potřeba provádět žádnou migraci ani nastavovat prostředí znovu.
Stávající bezpečnostní politiky, konfigurace, uživatelé, data i nastavení jednotlivých produktů zůstávají zachovány. Postupně se začne měnit především označení platformy v konzoli, dashboardech a komunikaci společnosti Sophos.
Také přihlašovací adresa se změní z: central.sophos.com na: fusion.sophos.com. Původní adresa bude uživatele automaticky přesměrovávat.
Pro zákazníky tedy nejde o revoluci v ovládání prostředí, ale především o významnou technologickou změnu toho, co se odehrává pod povrchem celé platformy.
Proč Sophos Fusion vzniká
Kybernetické útoky se během posledních let výrazně změnily.
Útočníci stále více využívají automatizaci, umělou inteligenci a nástroje umožňující koordinovat několik fází útoku současně. Čas mezi prvním průnikem do prostředí a skutečným dopadem útoku se proto výrazně zkracuje.
Organizace naopak často provozují desítky samostatných bezpečnostních technologií.
Endpoint ochrana má vlastní konzoli.
Firewall další.
SIEM další.
Monitoring identity další.
Cloud další.
E-mailová bezpečnost další.
Výsledkem může být obrovské množství bezpečnostních dat, která spolu nejsou dostatečně propojena.
A právě tento problém Sophos Fusion řeší.
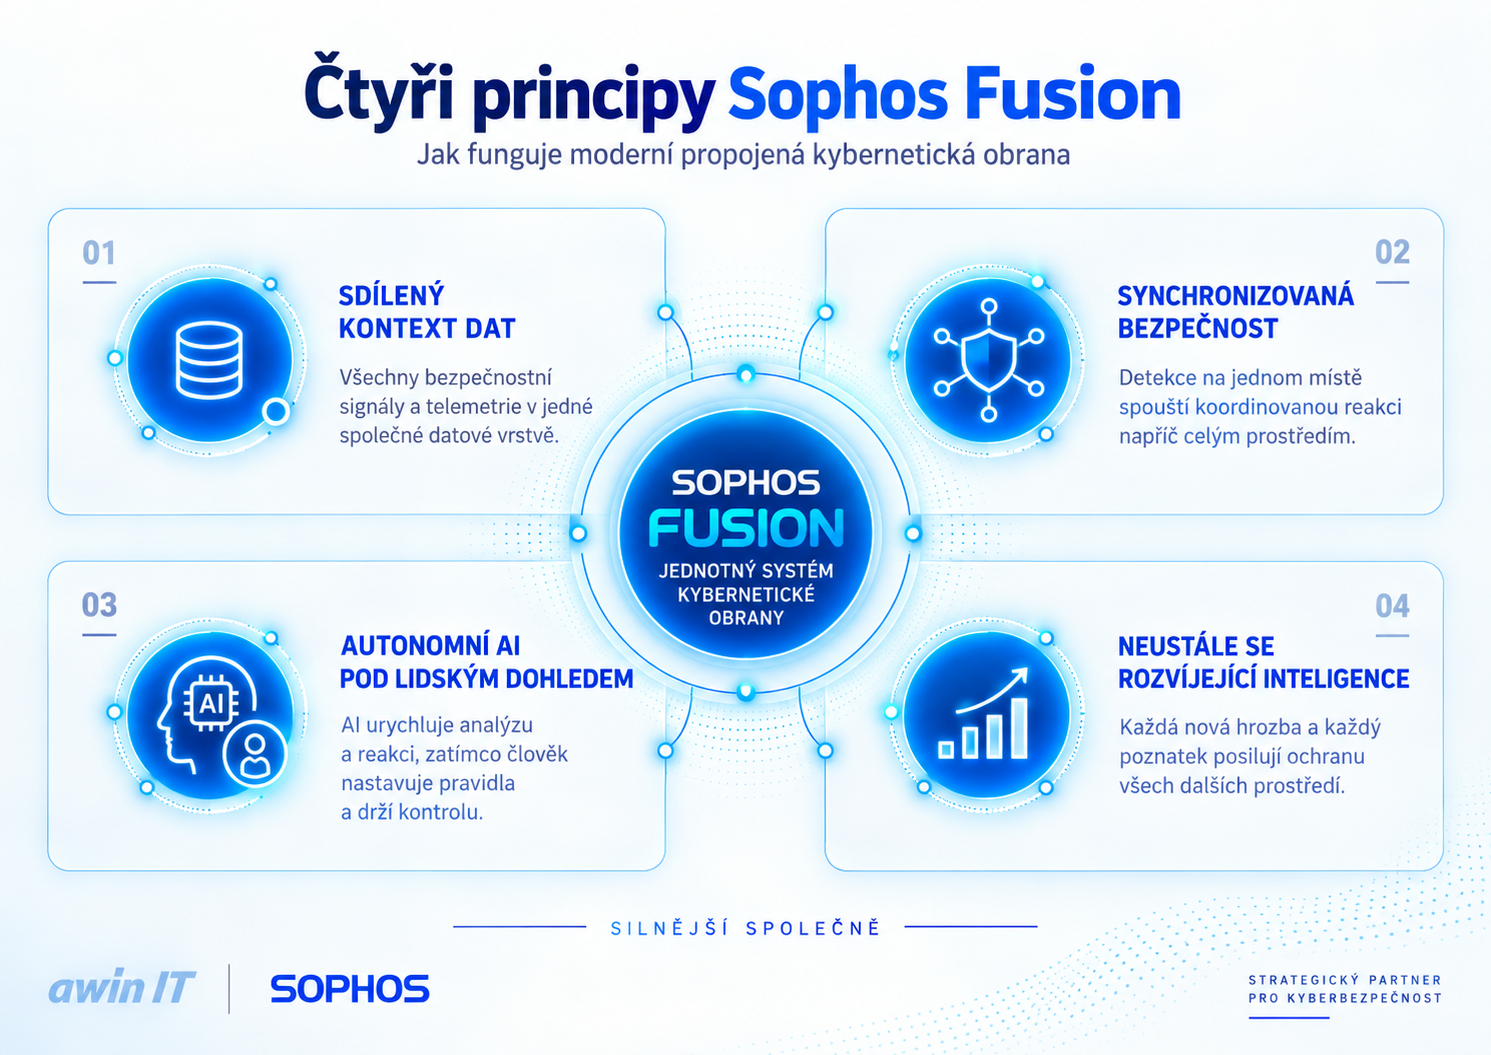
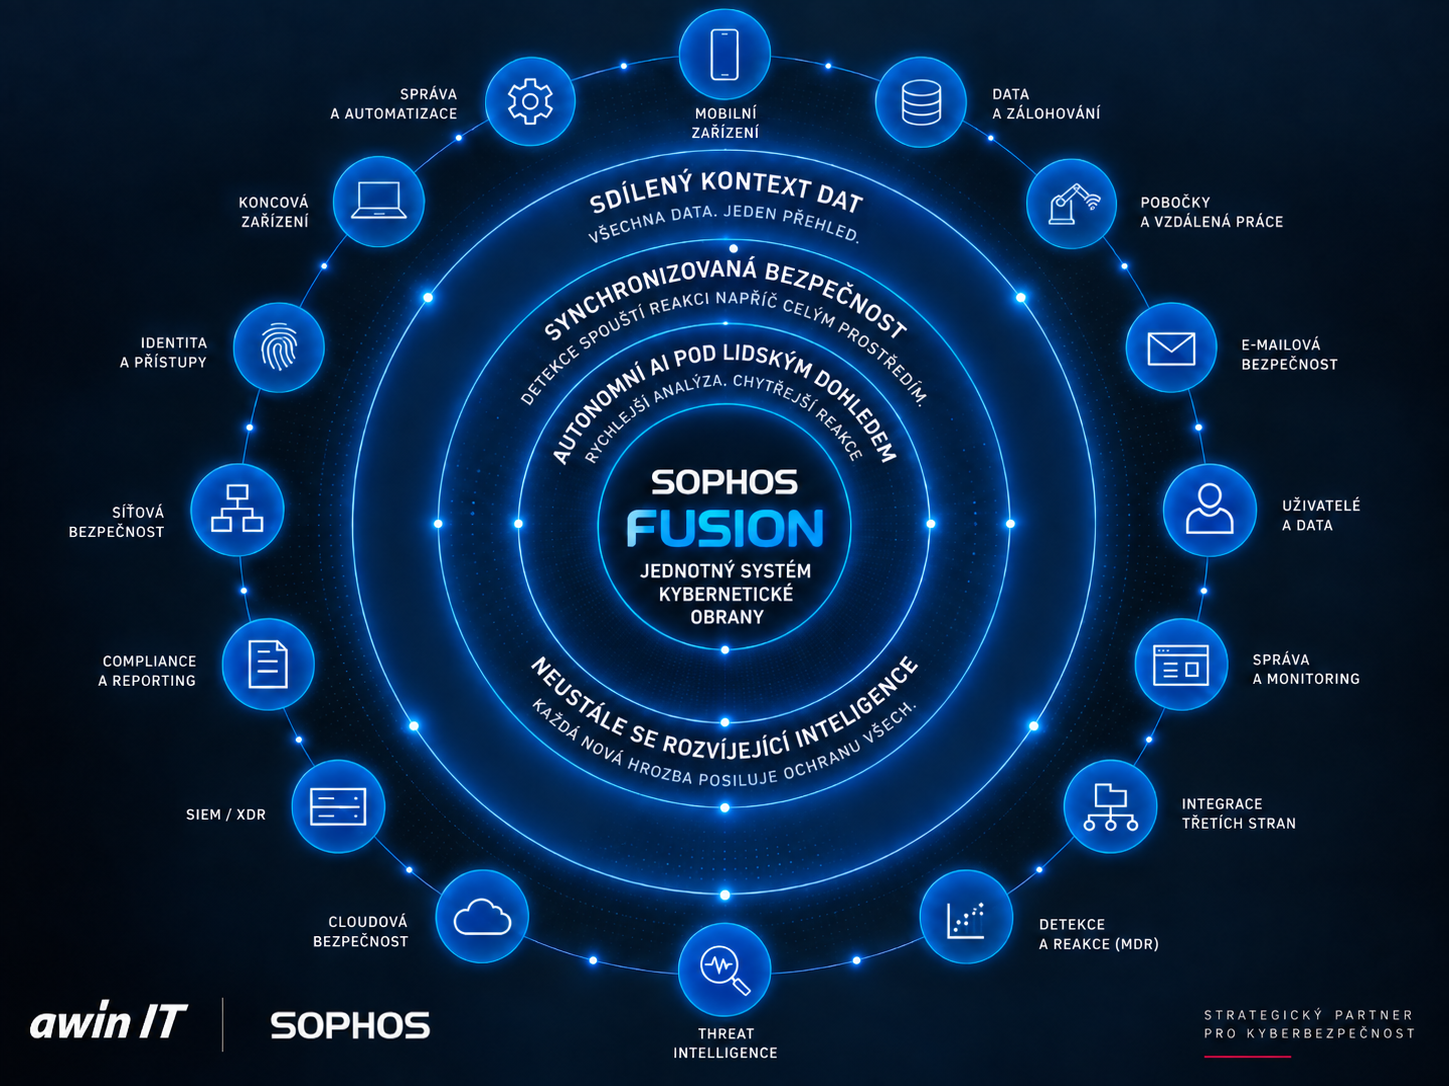
Namísto samostatných bezpečnostních produktů vytváří jeden propojený systém kybernetické obrany, ve kterém jednotlivé technologie sdílejí data a mohou na incident reagovat společně.
Jeden systém. Jeden bezpečnostní kontext.
Základem Sophos Fusion je architektura Sophos AI-Native Cybersecurity Defense System.
Jejím cílem není pouze shromažďovat bezpečnostní upozornění na jednom místě.
Jednotlivé vrstvy ochrany mezi sebou aktivně sdílejí kontext.
Pokud například endpoint zaznamená podezřelé chování, nemusí událost zůstat izolovaná pouze v endpointové konzoli.
Systém může současně pracovat s informacemi z:
- endpointů,
- firewallů a síťového provozu,
- identity,
- e-mailového prostředí,
- cloudu,
- XDR a SIEM,
- threat intelligence,
- MDR služby,
- nástrojů třetích stran.
Sophos Fusion podporuje více než 500 integrací Sophos a third-party technologií, takže organizace nemusí kompletně nahrazovat svoji současnou bezpečnostní infrastrukturu.
Stávající řešení mohou být součástí jednoho společného bezpečnostního ekosystému.
Secureworks Taegis se stává důležitou součástí platformy
Významným krokem v rozvoji Sophos Fusion je také integrace technologií společnosti Secureworks, kterou Sophos získal v roce 2025.
Její analytická platforma Taegis se stává technologickým základem některých nových funkcí Sophos XDR a dalších bezpečnostních služeb.
Spojení Sophos a Secureworks přináší do jednoho prostředí kombinaci:
- endpointové ochrany,
- síťové bezpečnosti,
- XDR,
- SIEM,
- MDR,
- threat intelligence,
- cloud security,
- identity security,
- automatizace,
- bezpečnostního výzkumu.
Výsledkem má být výrazně širší schopnost detekovat útok v souvislostech napříč celým IT prostředím.
Sophos MDR: rychlejší a širší reakce na incidenty
Jednou z nejvýznamnějších oblastí, které Sophos Fusion rozvíjí, je Sophos Managed Detection and Response (MDR).
Sophos provozuje MDR službu pro více než 40 000 organizací po celém světě.
Nová generace služby rozšiřuje možnosti reakce napříč:
- endpointy,
- firewally,
- cloudovým prostředím,
- e-mailem,
- identitami.
Součástí služby je také kontinuální threat hunting podporovaný umělou inteligencí a výzkumem týmu Sophos X-Ops.
Sophos uvádí, že ve svém současném provozu dokáže přibližně 52 % případů vyřešit kompletně pomocí AI, přičemž průměrná doba od upozornění po plně automatizovanou reakci je 89 sekund.
Právě rychlost reakce je dnes zásadní.
Moderní ransomware a další pokročilé útoky mohou postupovat prostředím během desítek minut či jednotek hodin. Bezpečnostní technologie proto musí být schopné nejen útok detekovat, ale také na něj okamžitě reagovat.
Nová generace Sophos XDR
Významnou změnou prochází také Sophos XDR.
Nová generace Sophos XDR využívá analytické technologie Secureworks Taegis a přináší:
- tisíce detekčních mechanismů,
- nový analytický pohled na bezpečnostní události,
- širší korelaci dat,
- automatizované reakce,
- integrované SOAR playbooky.
Cílem je snížit množství manuální práce bezpečnostních týmů a umožnit jim soustředit se především na události, které skutečně vyžadují jejich pozornost.
Sophos Next-Gen SIEM
Další novinkou v rámci Sophos Fusion je Sophos Next-Gen SIEM.
SIEM systémy tradičně představují jeden z nejdůležitějších, ale také nejnáročnějších prvků bezpečnostního prostředí.
Organizace často řeší nejen samotnou implementaci, ale také množství ukládaných dat a s tím související cenu.
Sophos přichází s odlišným modelem.
Next-Gen SIEM je licencován podle počtu uživatelů a serverů, nikoli podle množství ingestovaných dat.
To umožňuje do platformy posílat širší množství bezpečnostní telemetrie bez nutnosti rozhodovat, která data se kvůli nákladům nebudou ukládat.
Součástí řešení je:
- dlouhodobé uchovávání dat,
- bezpečnostní analytika,
- compliance reporting,
- korelace bezpečnostních událostí,
- jednotná datová vrstva Sophos Fusion.
Sophos Next-Gen SIEM je obecně dostupný od 15. srpna 2026.
Sophos AI Defense: ochrana firemního AI prostředí
Umělá inteligence přináší firmám nové možnosti, zároveň ale vytváří úplně nový typ bezpečnostních rizik.
Organizace dnes například řeší:
- používání veřejných AI služeb zaměstnanci,
- tzv. Shadow AI,
- ukládání citlivých dat do AI nástrojů,
- používání neschválených AI aplikací,
- přístup AI nástrojů k interním datům.
Právě na tuto oblast reaguje nové řešení Sophos AI Defense.
Organizacím má poskytnout přehled o používaných AI nástrojích, možnost definovat bezpečnostní politiky a chránit data, ke kterým AI služby přistupují.
Sophos AI Defense vstoupilo v srpnu 2026 do early access fáze a všeobecná dostupnost je plánována na říjen 2026.
Sophos CISO Advantage
Technologie je pouze jednou částí kybernetické bezpečnosti.
Firmy musí zároveň řešit:
- řízení rizik,
- bezpečnostní strategii,
- compliance,
- vyhodnocování bezpečnostních opatření,
- komunikaci rizik managementu.
Ne každá organizace má ale vlastního CISO nebo interní bezpečnostní tým.
Proto Sophos představuje také Sophos CISO Advantage.
Služba má kombinovat technologie Sophos Fusion, agentic AI, threat intelligence a zkušenosti bezpečnostních specialistů.
Organizacím má pomáhat například s:
- průběžným vyhodnocováním bezpečnostních kontrol,
- mapováním požadavků compliance,
- hodnocením kybernetických rizik,
- benchmarkingem,
- přípravou podkladů pro management.
Dostupnost služby je plánována od října 2026.
Co Sophos Fusion znamená pro současné zákazníky?
Pokud už používáte Sophos, pravděpodobně vás zajímá především jedna otázka:
Musíme něco měnit?
Krátká odpověď je:
Ne.
Sophos Fusion není migrace na úplně jinou platformu.
Je to evoluce současného prostředí Sophos Central.
Vaše konfigurace, data i bezpečnostní politiky zůstávají zachovány a jednotlivé nové funkce budou do prostředí přicházet postupně.
Zákazníci využívající Sophos EDR, XDR nebo MDR budou zároveň postupně přecházet na jejich nové generace.
Sophos bude o konkrétních upgradech jednotlivých služeb informovat samostatně.
Od jednotlivých produktů k bezpečnostnímu ekosystému
Pro nás v awin IT je na Sophos Fusion nejzajímavější především změna způsobu, jakým se o kybernetické bezpečnosti přemýšlí.
Dlouhou dobu byla bezpečnost budována především přidáváním dalších nástrojů.
Endpoint.
Firewall.
E-mailová ochrana.
SIEM.
XDR.
Cloud security.
Identity security.
Každá technologie řešila svůj problém.
Moderní útok ale jednotlivé vrstvy infrastruktury nerozlišuje.
Útočník může začít phishingovým e-mailem, získat uživatelské přihlašovací údaje, přesunout se na endpoint, pokusit se o laterální pohyb sítí a nakonec zaútočit na data nebo zálohy.
Bezpečnostní ochrana proto musí fungovat stejným způsobem – napříč celým prostředím.
A právě tento přístup Sophos Fusion přináší.
awin IT jako Titanový partner Sophos
Sophos je dlouhodobě jednou z klíčových technologií našeho portfolia.
awin IT získal v roce 2026 status Sophos Titanium Partner, nejvyšší úroveň partnerského programu Sophos, a stal se jediným partnerem s tímto statusem v regionu Eastern Europe.
Pro naše zákazníky to znamená především přístup k týmu s hlubokou znalostí Sophos technologií – od návrhu architektury přes implementaci až po dlouhodobý provoz a rozvoj bezpečnostního prostředí.
Sophos Fusion zároveň otevírá možnosti, které dalece přesahují tradiční endpointovou ochranu.
Dnes můžeme společně řešit například:
- Sophos Endpoint,
- EDR a XDR,
- Sophos MDR,
- Sophos Firewall,
- ZTNA,
- Sophos Email,
- ochranu cloudového prostředí,
- identity security,
- Next-Gen SIEM,
- AI security,
- řízení kybernetických rizik.
Cílem přitom není zákazníkům přidávat další samostatné bezpečnostní nástroje.
Naopak.
Naším cílem je vytvářet propojené bezpečnostní prostředí, ve kterém jednotlivé technologie spolupracují a dávají bezpečnostním týmům skutečný kontext.
Co bude dál?
Během následujících měsíců se bude označení Sophos Fusion postupně objevovat v konzoli Sophos, dokumentaci i komunikaci.
Současně budou do platformy přibývat nové funkce a nové generace stávajících technologií.
Samotný princip ale zůstává jednoduchý:
vidět více, propojit více informací a reagovat rychleji.
V prostředí, kde se kybernetické útoky stále více automatizují a využívají umělou inteligenci, bude právě schopnost jednotlivých bezpečnostních vrstev spolupracovat jedním z rozhodujících faktorů úspěšné obrany.
A Sophos Fusion je významným krokem právě tímto směrem.
Používáte Sophos a chcete vědět, co pro vás přechod na Sophos Fusion konkrétně znamená?
Ozvěte se nám.
V awin IT vám pomůžeme zhodnotit současné Sophos prostředí, možnosti nové generace EDR, XDR a MDR, využití Next-Gen SIEM i další možnosti, které Sophos Fusion přináší.
Jako Titanový partner Sophos vám pomůžeme navrhnout bezpečnostní prostředí tak, aby jednotlivé technologie nebyly pouze sadou samostatných nástrojů, ale fungovaly jako jeden propojený systém kybernetické obrany.